


Специалист по информационной безопасности: чем занимается и как войти в профессию
- читать
- 10–13 мин
- опубликована
- разделов
- 11
Одна утечка базы клиентов может стоить компании штрафа, репутации и доверия покупателей. Один зашифрованный сервер может остановить работу на несколько дней. Специалист по информационной безопасности делает так, чтобы этого не случилось, а если случилось, чтобы последствия были минимальными. На 8 ноября на HireHi было открыто 1 017 вакансий в этой профессии, и 236 из них появились за предыдущую неделю.
Разберём простыми словами, кто такой специалист по информационной безопасности, какие бывают направления и что работодатели пишут в требованиях. Покажем на учебном примере, как аналитик центра мониторинга разбирает подозрительное событие. В конце соберём реалистичный путь в профессию, где junior-вакансий немного.
Кто такой специалист по информационной безопасности
Специалист по информационной безопасности защищает данные и информационные системы компании от утечек, взломов и сбоев. Он оценивает риски, настраивает средства защиты, следит за событиями в сети, расследует инциденты и проверяет, выполняет ли компания требования законодательства. Сокращённо профессию называют ИБ, а в разговорной речи часто говорят «безопасник».
Информационная безопасность держится на трёх свойствах информации. Конфиденциальность: данные видят только те, кому положено. Целостность: данные не изменены без разрешения. Доступность: данные и системы работают, когда они нужны. Любая задача специалиста ИБ так или иначе защищает одно из этих свойств.
Кибербезопасность и информационная безопасность в вакансиях обычно означают одно и то же. Иногда кибербезопасностью называют техническую часть, защиту сетей и систем от атак, а информационной безопасностью более широкую область, включая документы, процессы и требования регуляторов.
Чем занимается специалист по ИБ
Работа специалиста по информационной безопасности делится на предотвращение, обнаружение и реагирование. Чем лучше налажено предотвращение, тем меньше инцидентов приходится разбирать.
| Задача | Что делает специалист |
|---|---|
| Оценка рисков | Определяет, какие данные и системы важнее всего и что им угрожает |
| Средства защиты | Внедряет и настраивает межсетевые экраны, антивирусы, EDR, DLP, системы контроля доступа |
| Мониторинг | Следит за событиями в SIEM, разбирает оповещения о подозрительной активности |
| Реагирование на инциденты | Останавливает атаку, выясняет её масштаб, восстанавливает работу, готовит отчёт |
| Анализ защищённости | Ищет уязвимости в системах и приложениях, проводит тестирование на проникновение |
| Управление доступом | Следит, чтобы у сотрудников были только нужные права, особенно у администраторов |
| Соответствие требованиям | Готовит документы, проходит проверки, выполняет требования законов и регуляторов |
| Обучение сотрудников | Рассказывает о фишинге, паролях и правилах работы с данными |
Последний пункт часто недооценивают. Многие атаки начинаются не со взлома системы, а с письма, по которому сотрудник переходит и вводит пароль. Поэтому обучение и учебные фишинговые рассылки входят в обязанности ИБ во многих компаниях.
Направления информационной безопасности
Профессия очень широкая, и специалисты обычно выбирают одно направление. В вакансиях это видно по названию и списку задач.
| Направление | Чем занимаются | Кому подходит |
|---|---|---|
| SOC, мониторинг | Круглосуточно следят за событиями и реагируют на инциденты | Тем, кто любит разбираться в логах и быстро принимать решения |
| Пентест, анализ защищённости | Ищут уязвимости, атакуя системы с разрешения владельца | Тем, кому интересно, как устроены системы и как их ломают |
| AppSec, DevSecOps | Встраивают проверки безопасности в разработку | Разработчикам и тестировщикам |
| Инженер средств защиты | Внедряют и сопровождают межсетевые экраны, SIEM, DLP, PAM | Системным и сетевым администраторам |
| GRC, комплаенс | Политики, риски, аудит, выполнение требований регуляторов | Тем, кому ближе процессы и документы, чем техника |
| Расследование инцидентов | Восстанавливают картину атаки по следам в системах | Опытным специалистам SOC и администраторам |
Для новичков чаще всего открыты позиции аналитика SOC первой линии и младшего инженера средств защиты. Пентест привлекает многих, но там конкуренция среди начинающих особенно высокая.
Какие законы нужно знать
В России информационная безопасность тесно связана с законодательством. Нормативные требования упоминают почти половина вакансий, а в некоторых направлениях знание законов важнее технических навыков.
| Документ или регулятор | О чём |
|---|---|
| 149-ФЗ | Закон об информации, информационных технологиях и о защите информации |
| 152-ФЗ | Защита персональных данных: клиентов, сотрудников, пользователей |
| 187-ФЗ | Безопасность критической информационной инфраструктуры: энергетика, транспорт, связь, финансы и другие отрасли |
| ФСТЭК России | Требования к защите информации и сертификация средств защиты |
| ФСБ России | Требования к криптографическим средствам защиты, СКЗИ |
| Банк России | Требования к защите информации в финансовых организациях |
Знать тексты законов наизусть не нужно. Важно понимать, какие требования относятся к компании, какие документы нужно подготовить и какие технические меры принять. Этим в первую очередь занимаются специалисты GRC.
Пример: подозрительный вход в учётную запись
Покажем работу аналитика SOC на учебном примере. Ночью SIEM присылает оповещение: на учётную запись бухгалтера было сорок неудачных попыток входа, а затем успешный вход с незнакомого адреса. Ситуация условная, но типичная.
Оценить контекст
Аналитик проверяет, откуда шли попытки: из внутренней сети или из интернета, из какой страны, через VPN или напрямую. Смотрит, не в командировке ли сотрудник и входил ли он раньше с похожих адресов. Сорок неудачных попыток подряд похожи на подбор пароля, а не на забывчивость.
Найти связанные события
Затем аналитик смотрит, что происходило после успешного входа. Открывались ли файлы, которые бухгалтер обычно не открывает? Запускались ли новые программы? Была ли попытка подключиться к другим компьютерам? Ответы на эти вопросы показывают, ограничилось ли всё одним входом.
Сдержать угрозу
Если признаки атаки подтверждаются, аналитик действует по регламенту: блокирует учётную запись, завершает активные сессии, при необходимости изолирует компьютер от сети. Затем передаёт инцидент на вторую линию для глубокого расследования.
Сделать выводы
После инцидента команда выясняет, почему пароль удалось подобрать. Возможно, у сотрудника был слабый пароль, а двухфакторная аутентификация не была включена. Тогда меры очевидны: включить второй фактор и ограничить число попыток входа. Хорошая работа ИБ заканчивается не закрытием инцидента, а тем, что он не повторится.
Какие навыки нужны специалисту по ИБ
Чтобы защищать системы, нужно понимать, как они устроены. Поэтому база специалиста по ИБ во многом совпадает с базой системного и сетевого администратора, к которой добавляются знания об атаках и средствах защиты.
- Сети. TCP/IP, модель OSI, маршрутизация, VLAN, VPN, основные протоколы: DNS, HTTP, SMB. Без них не получится понять, откуда пришла атака.
- Операционные системы. Linux и Windows, Active Directory, журналы событий, права доступа.
- Атаки и уязвимости. Как устроены типовые атаки, что такое OWASP Top 10, как работает фишинг и вредоносные программы.
- Средства защиты. SIEM, EDR, межсетевые экраны нового поколения, DLP, PAM, WAF: что делает каждая система и где её место.
- Скрипты. Python, Bash или PowerShell для автоматизации проверок и разбора логов.
- Нормативные требования. Хотя бы общее понимание законов и требований регуляторов.
- Письменная коммуникация. Отчёт об инциденте или пентесте должен быть понятен и техническим специалистам, и руководству.
Важное правило профессии: проверять защищённость можно только своих систем или систем, владелец которых дал письменное разрешение. Неправомерный доступ к чужой компьютерной информации является уголовным преступлением по статье 272 УК РФ, даже если намерения были учебными.
Что требуют в вакансиях специалиста по информационной безопасности
Чаще всего работодатели проверяют знание сетей и межсетевых экранов. На 8 ноября мы разобрали 1 017 открытых вакансий специалистов по информационной безопасности на HireHi. Для каждого навыка посчитали, сколько вакансий его упоминают. Одна вакансия обычно называет несколько навыков, поэтому доли в сумме больше 100%.
| Что упоминают в вакансии | Вакансий | Доля |
|---|---|---|
| Сети и межсетевые экраны | 663 | 65% |
| Реагирование на инциденты | 557 | 55% |
| Аудит и риски | 529 | 52% |
| Высшее профильное образование | 529 | 52% |
| Нормативные требования: 152-ФЗ, 187-ФЗ, ФСТЭК | 497 | 49% |
| Linux | 451 | 44% |
| SIEM | 444 | 44% |
| Пентест и анализ уязвимостей | 442 | 43% |
| Windows и Active Directory | 433 | 43% |
| Антивирусы и EDR | 397 | 39% |
| Управление доступом (IAM, PAM) | 270 | 27% |
| Скрипты: Python, Bash, PowerShell | 249 | 24% |
| DLP | 248 | 24% |
| Криптография и СКЗИ | 236 | 23% |
| Сертификаты (CISSP, OSCP и другие) | 75 | 7% |
Сети нужны двум вакансиям из трёх, а реагирование на инциденты больше чем половине. Нормативные требования упоминают почти половина объявлений: в России без них профессия не обходится. Международные сертификаты встречаются только в 7% вакансий, так что для старта они не обязательны.
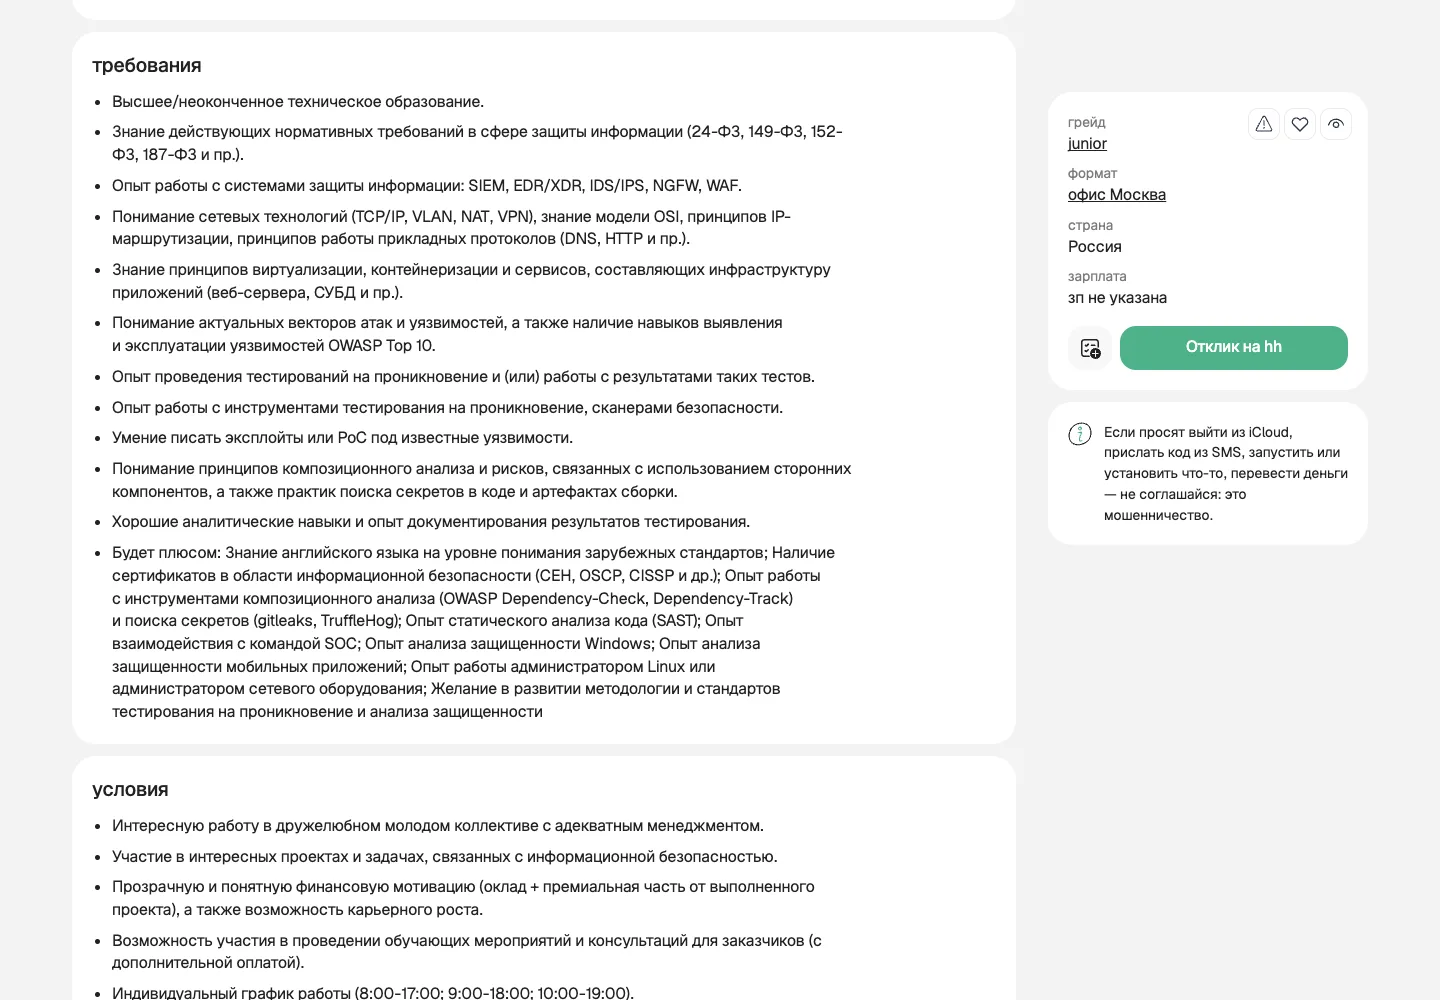
Профессия рассчитана в основном на опытных специалистов. Senior указан в 43% вакансий, middle в 28%, lead в 15%. Junior и стажёров ищут в 48 вакансиях, это 5%. Минимальный опыт назван в 449 объявлениях: чаще всего просят от трёх лет (200), от двух лет в 86, от пяти лет в 76.
В офисе работают 60% вакансий, в гибриде 26%, удалённо 14%. Работа с закрытыми системами и требования к защите часто не позволяют работать из дома. Больше всего предложений в Москве (574) и Санкт-Петербурге (146). Зарплату указывают только в 20% вакансий. Суммы по грейдам собраны на странице зарплат специалистов по информационной безопасности.


Как стать специалистом по информационной безопасности
Прямой вход без опыта возможен, но сложен: junior-вакансий 5%. Большинство специалистов приходят в безопасность из смежных профессий, где уже есть знание систем и сетей.
| Откуда приходят | Куда удобнее всего перейти |
|---|---|
| Системный администратор | Инженер средств защиты, SOC, безопасность инфраструктуры |
| Сетевой инженер | Сетевая безопасность, межсетевые экраны |
| Разработчик | AppSec, анализ кода, DevSecOps |
| Тестировщик | Тестирование безопасности приложений, AppSec |
| Юрист, аудитор | GRC, комплаенс, защита персональных данных |
| Студент профильной специальности | SOC первой линии, стажировки в компаниях ИБ |
Для системных администраторов путь самый короткий: сети, Windows и Linux у них уже есть. О том, какую базу даёт администрирование, рассказано в статье о профессии системного администратора. Тестировщикам стоит начать с проверки безопасности приложений, которая описана в материале тестирование безопасности для QA.
Если опыта в IT пока нет, план выглядит так:
- Освоить сети и операционные системы. Это база, без которой остальные знания не работают.
- Собрать домашнюю лабораторию. Несколько виртуальных машин, учебный домен Active Directory, бесплатная SIEM с открытым кодом для сбора логов.
- Решать задачи CTF. Соревнования по информационной безопасности и учебные платформы с уязвимыми стендами дают практику без риска нарушить закон.
- Изучить требования законов. Хотя бы 152-ФЗ и общий смысл 187-ФЗ, потому что о них спрашивают даже на технических собеседованиях.
- Описать практику. Отчёт о разборе учебного инцидента или найденной на CTF уязвимости показывает навыки лучше, чем список курсов.
- Искать стажировки и первую линию SOC. Часть компаний, которые оказывают услуги безопасности, набирает стажёров и обучает их сама.
Если в ИБ приходят из разработки или тестирования, полезно посмотреть, как проверки безопасности встраиваются в процесс выпуска продукта. Об этом рассказано в статье DevSecOps для тестировщика.
Где искать работу специалисту по ИБ
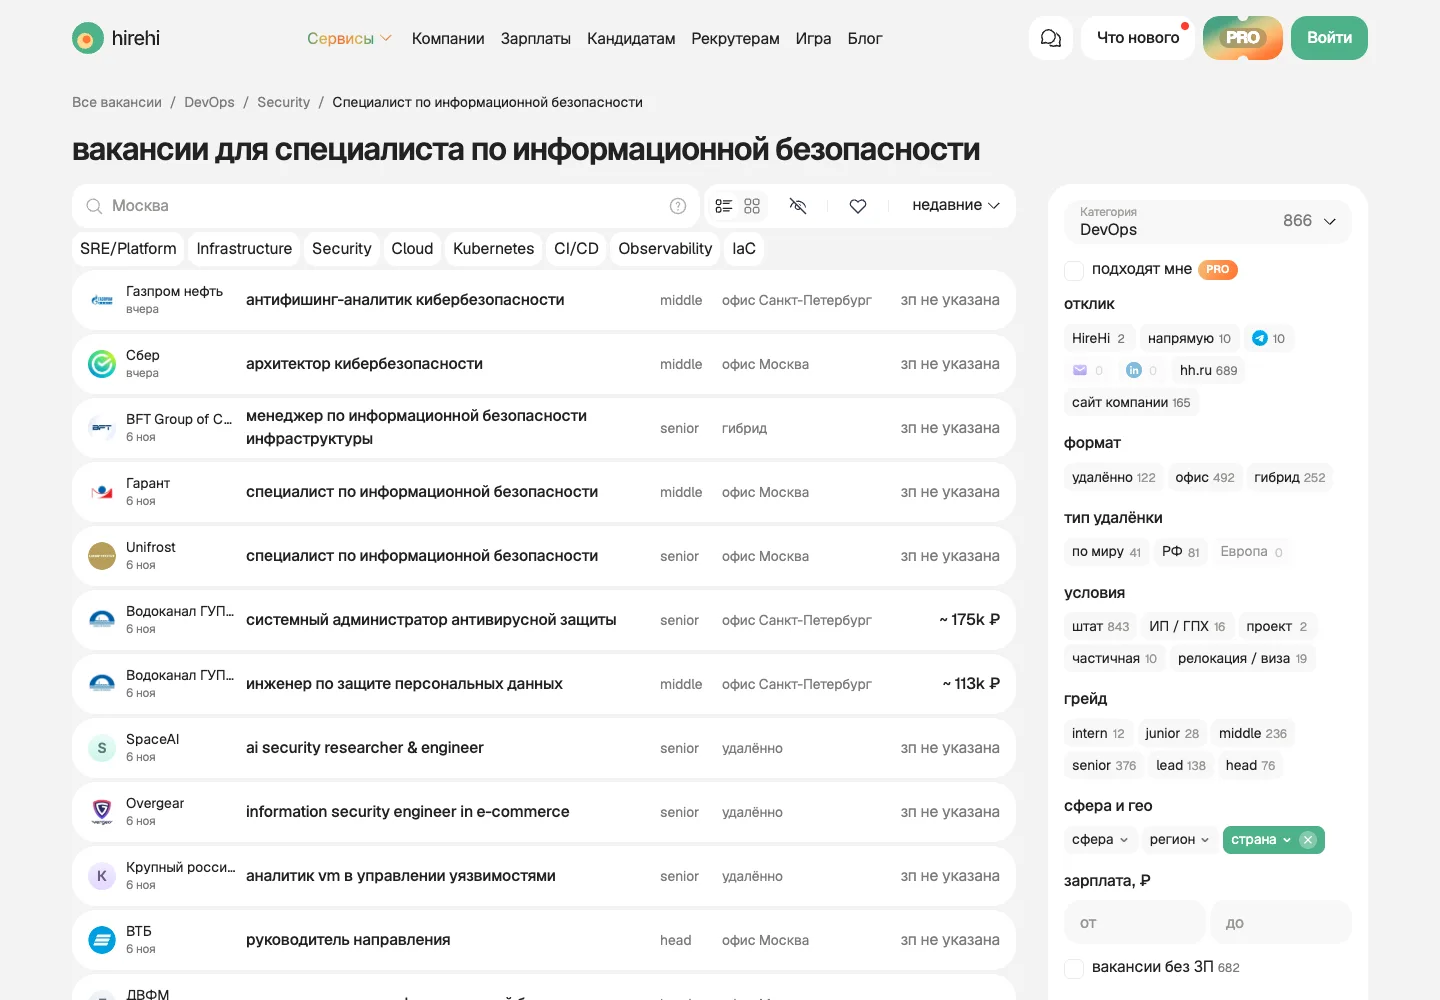
Все открытые вакансии собраны в ленте вакансий специалистов по информационной безопасности. В фильтрах справа можно выбрать грейд, формат работы, страну и тип отклика.
Работодатели в ИБ делятся на три группы: компании, которые разрабатывают средства защиты и оказывают услуги безопасности, крупные компании и банки со своими отделами ИБ, и интеграторы, которые внедряют защиту у клиентов. Новичку стоит в первую очередь смотреть туда, где есть поток похожих задач и наставники: на сервисы мониторинга и интеграторов.
Соберите резюме специалиста по ИБ
Заполните опыт, лабораторные проекты и навыки в конструкторе резюме. Готовое резюме можно скачать в PDF.
Как растёт специалист по информационной безопасности
Рост в ИБ связан с глубиной экспертизы и масштабом ответственности. Начинающий специалист работает по регламентам. Опытный пишет регламенты сам и отвечает за защиту целого направления.
| Уровень | Какие задачи берёт |
|---|---|
| Junior, аналитик SOC первой линии | Разбор оповещений по регламенту, первичная оценка инцидентов |
| Middle | Расследование инцидентов, настройка средств защиты, анализ защищённости |
| Senior | Сложные расследования, архитектура защиты, пентест крупных систем |
| Lead, руководитель направления | Команда, процессы, бюджет на средства защиты |
| CISO, директор по ИБ | Стратегия безопасности компании, отчёт перед руководством и регуляторами |
Руководящие позиции в ИБ составляют заметную долю рынка: lead и head вместе указаны почти в четверти вакансий. Компании ищут людей, которые могут не только настроить систему, но и выстроить защиту целиком.
Итог
- Специалист по информационной безопасности защищает данные и системы компании: предотвращает атаки, обнаруживает их и реагирует на инциденты.
- Направлений много: SOC, пентест, AppSec, инженер средств защиты, GRC, расследование инцидентов.
- В вакансиях чаще всего требуют сети (65%), реагирование на инциденты (55%), аудит и риски (52%), нормативные требования (49%).
- Junior-вакансий 5%, поэтому в ИБ чаще приходят из администрирования, разработки и тестирования.
- Практика в лаборатории и на CTF работает лучше курсов, но проверять можно только свои системы или системы с разрешения владельца.
часто задаваемые вопросы
Высшее профильное образование упоминают 52% вакансий. Остальные работодатели оценивают практические навыки на собеседовании или тестовом задании.
Можно, но таких вакансий немного: 14% от всех открытых, ещё 26% в гибриде. Работа с закрытыми системами и объектами критической инфраструктуры обычно требует присутствия на месте.
Для большинства направлений хватает скриптов: Python, Bash или PowerShell упоминают 24% вакансий. Для AppSec и анализа кода нужно уверенно читать код на языках, с которыми работает команда разработки.
Их упоминают 7% вакансий, обычно как преимущество. Для старта важнее практика: лаборатория, CTF и понятное описание того, что удалось сделать.
В вакансиях эти слова обычно используют как синонимы. Иногда кибербезопасностью называют техническую защиту от атак, а информационной безопасностью более широкую область с документами и требованиями регуляторов.